
Technische und organisatorische Maßnahmen (TOM) scribility.app
Stand: 12.10.2026
Dieses Dokument beschreibt die Maßnahmen nach Art. 32 DSGVO für die Web-App scribility.app, Stand 12.10.2026. Es ist Anlage 2 zum Auftragsverarbeitungsvertrag. Alle Angaben sind am Quellcode und an der Produktivumgebung geprüft.
1. Geltungsbereich, System und Schutzbedarf
Verantwortlich für den Betrieb ist SCRiBiLiTY Therapiematerialien, Inhaber Georg Piller. Die App läuft vollständig auf einem Cloud-Server der Hetzner Online GmbH im Rechenzentrum Falkenstein, Deutschland:
- Web-Anwendung und Echtzeit-Server für die gemeinsamen Räume, beide hinter einem Reverse Proxy (nginx), der TLS beendet
- MySQL-Datenbank und Dateiablage für Rauminhalte und Bilder auf demselben Server
- Externe Dienste: Resend (System-E-Mails; Versand aus der EU, Speicherung 30 Tage in den USA), PostHog (EU-Cloud Frankfurt: Analyse nur mit Einwilligung, Fehlerprotokolle), Stripe (Zahlungen)
Schutzbedarf. Die App ist ein Werkzeug für Fachkräfte in Therapie, Beratung, Pädagogik und Förderung. Sie ist nicht für besondere Kategorien personenbezogener Daten (Art. 9 DSGVO) bestimmt: Nach den Nutzungsbedingungen (§ 7 Abs. 2) gestalten Kunden Inhalte ohne Klarnamen, Klientinnen und Klienten brauchen kein Konto, und zu ihnen wird höchstens ein Pseudonym gespeichert. Rauminhalte schützen wir dennoch wie vertrauliche Daten.
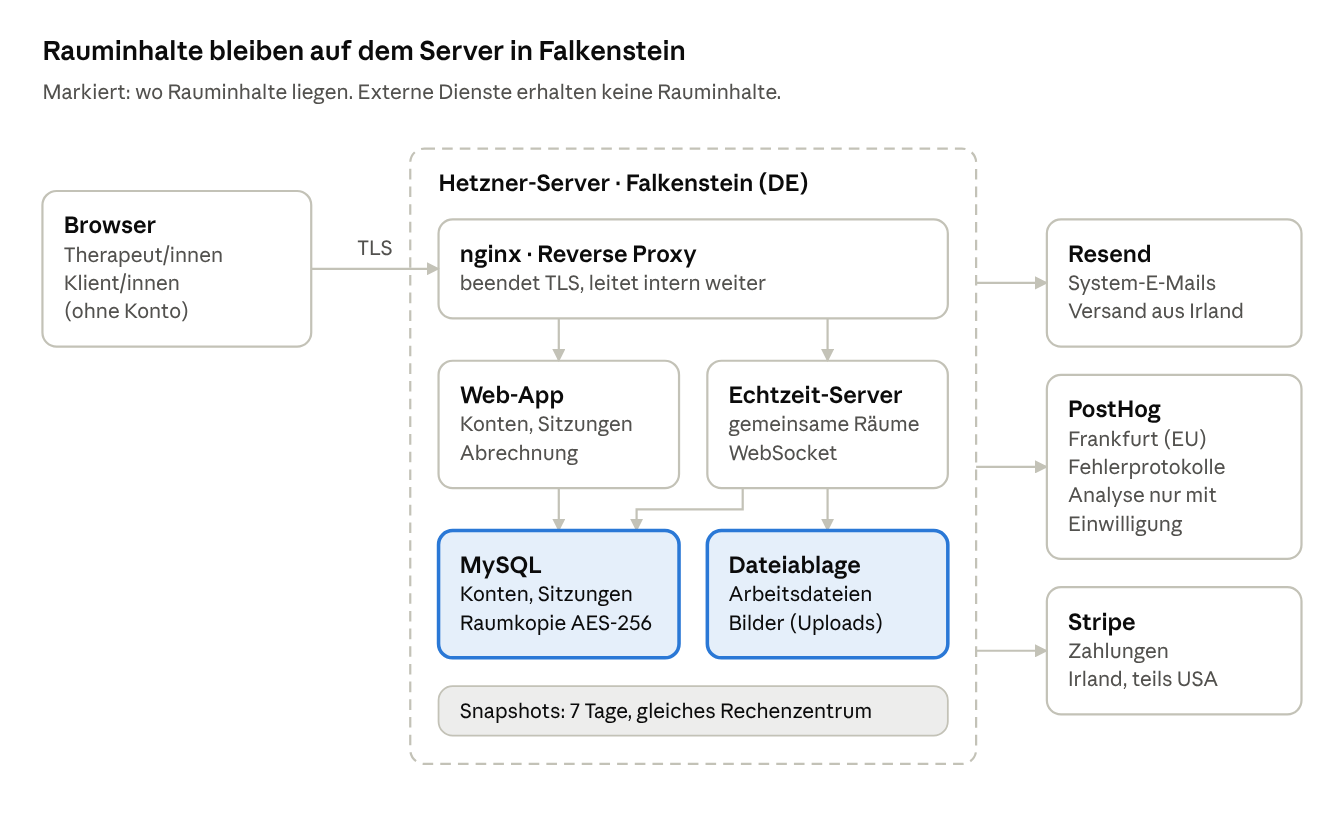
Browser sprechen nur per TLS mit dem Server. Rauminhalte liegen ausschließlich in Datenbank und Dateiablage; die externen Dienste erhalten Konto-, Nutzungs- oder Zahlungsdaten, aber keine Rauminhalte.
2. Vertraulichkeit (Art. 32 Abs. 1 lit. b DSGVO)
Zutrittskontrolle. Es gibt keine eigenen Server oder Räume mit Datenbeständen. Der physische Schutz liegt bei Hetzner: Zutrittskontrolle, Videoüberwachung und Sicherheitspersonal im Rechenzentrum Falkenstein, zertifiziert nach ISO/IEC 27001.
Zugangskontrolle (Systeme).
- Server: Zugang nur für Administratoren per SSH mit Schlüssel, keine Passwort-Anmeldung; Hetzner-Konto mit Zwei-Faktor-Anmeldung
- Firewall: von außen nur HTTPS (443), HTTP (80, Weiterleitung) und SSH erreichbar; Datenbank und Echtzeit-Server nur intern.
- App: Passwörter nur als scrypt-Hash, Mindestlänge 8 Zeichen; alternativ Passkeys oder kurzlebige Anmeldelinks per E-Mail; Anmelde-Cookies HttpOnly und Secure, Ablauf nach höchstens 365 Tagen; Nutzer sehen und beenden ihre aktiven Anmeldungen selbst
Zugriffskontrolle.
- Rollen je Organisation (Inhaber, Administrator, Mitglied), geprüft über ein zentrales Berechtigungsregelwerk bei jeder Server-Anfrage
- Persönliche Sitzungen sieht nur die Person, die sie angelegt hat, Organisations-Sitzungen nur Mitglieder dieser Organisation
- Räume sind über eine zufällige Kennung erreichbar, die als Zugangsschlüssel dient: 71 Bit Zufall (kryptografischer Zufallsgenerator) für Sitzungsräume, 126 Bit für übrige Räume. Die Kennung wird weder an Analyse noch an Protokolle übermittelt.
- Administrationsbereich nur für Plattform-Administratoren
Trennungskontrolle. Jede Abfrage ist auf Nutzer bzw. Organisation beschränkt (Mandantentrennung in der Anwendung). Test- und Produktivumgebung haben getrennte Datenbanken, Datenverzeichnisse und Zugangsdaten; die Testumgebung nutzt den Stripe-Testmodus.
Pseudonymisierung. Zu Klientinnen und Klienten wird nur ein frei gewähltes Kürzel gespeichert, kein Name; Teilnehmende geben nur einen Anzeigenamen ein. Die Analyse arbeitet mit pseudonymen Kennungen ohne Namen oder E-Mail-Adressen.
Verschlüsselung.
- Alle Verbindungen zwischen Browser und Server per TLS (HTTPS, WSS)
- Rauminhalte in Datenbank und Arbeitsdateien: anwendungsseitig mit AES-256-GCM verschlüsselt und an den jeweiligen Raum gebunden; ein in einen anderen Raum kopierter Inhalt lässt sich dort nicht entschlüsseln
- Ältere unverschlüsselte Raumdateien verschlüsselt der Server automatisch beim Start; eine Datei, die sich nicht entschlüsseln lässt, wird nicht geöffnet und daher auch nicht überschrieben
- Schlüssel: liegt nur in der Server-Konfiguration, nicht im Quellcode; Wechsel des Schlüssels ohne Datenverlust möglich (alte Schlüssel bleiben bis zur Neuverschlüsselung lesbar); Sicherungskopie des Schlüssels außerhalb des Servers
- Grenze: Da der Schlüssel auf demselben Server liegt, enthält ein vollständiges Server-Abbild (Snapshot) auch den Schlüssel. Die Verschlüsselung schützt vor dem Abfluss einzelner Datenbank-, Datei- oder Sicherungsbestände, nicht vor dem Zugriff auf ein vollständiges Abbild.
- Hochgeladene Bilder liegen unverschlüsselt im Dateisystem des Servers; Zugriff haben nur Administratoren
3. Integrität (Art. 32 Abs. 1 lit. b DSGVO)
Weitergabekontrolle.
- Übertragung ausschließlich verschlüsselt (TLS), auch zu Resend, PostHog und Stripe
- Weitergabe nur an die Unterauftragsverarbeiter aus Anlage 3 des AVV; Rauminhalte verlassen den Server nicht
- Vor jeder Übermittlung an PostHog werden Raumkennungen aus Adressen, Server-Spans und Protokollzeilen entfernt; Analyse-Ereignisse enthalten keine Inhalte
- Exporte (PDF, PNG, Scribility-Datei) lösen nur Nutzerinnen und Nutzer selbst in ihrem Browser aus
- Hochgeladene Dateien: höchstens 15 MB, nur erlaubte Bildformate, Auslieferung mit abschottender Content-Security-Policy
Eingabekontrolle.
- Anmeldungen werden mit Zeitpunkt, IP-Adresse und Browser gespeichert; Sitzungen, die ein Administrator im Namen eines Nutzers öffnet, sind als solche gekennzeichnet
- Anlage und Löschung von Konten lösen eine interne Benachrichtigung aus
- Server- und Fehlerprotokolle (Webserver und pm2 auf dem Server, PostHog): Aufbewahrung höchstens 30 Tage
- Rauminhalte werden gemeinsam in Echtzeit bearbeitet; eine personenbezogene Änderungshistorie je Strich wird bewusst nicht geführt (Datensparsamkeit)
4. Verfügbarkeit und Belastbarkeit (Art. 32 Abs. 1 lit. b und c DSGVO)
- Sicherung: Snapshots des gesamten Servers bei Hetzner täglich, Aufbewahrung 7 Tage, im selben Rechenzentrum. Ein Ausfall des gesamten Standorts ist dadurch nicht abgedeckt.
- Rauminhalte liegen doppelt vor, beide verschlüsselt: als Arbeitsdatei und als Kopie in der Datenbank; geht eine verloren, wird der Raum aus der anderen wiederhergestellt.
- Die Anwendungsprozesse werden von einem Prozessmanager (pm2) überwacht und nach Absturz oder Neustart des Servers automatisch neu gestartet.
- Rechenzentrum: redundante Strom- und Netzanbindung, Klimatisierung und Brandschutz durch Hetzner.
- Abhängigkeiten werden nur in Versionen installiert, die mindestens 24 Stunden veröffentlicht sind (Schutz vor kompromittierten Paketen); jede Änderung durchläuft Typprüfung, Linting und automatisierte Tests.
- Wiederherstellung: Wiederherstellung aus Snapshot zuletzt getestet am 03.09.2026
5. Löschung und Speicherdauer (Art. 5 Abs. 1 lit. e, Art. 17 DSGVO)
Löschungen laufen automatisch in der App; ein täglicher Löschlauf auf dem Server erledigt die fristgebundenen Fälle.
| Daten | Löschung | Mechanismus |
|---|---|---|
| Sitzung mit Raum | sofort | Löschen der Sitzung entfernt Datenbankeintrag, Raumkopie in der Datenbank und Arbeitsdatei |
| Konto bzw. Organisation | sofort, mit allen Sitzungen, Klienten-Kürzeln und Räumen | Datenbank-Kaskade; die Räume werden im selben Vorgang gelöscht |
| Raum ohne Sitzung | 30 Tage nach letztem Öffnen oder Bearbeiten | täglicher Löschlauf, Arbeitsdatei und Datenbankkopie gemeinsam |
| Bilder | sobald kein Raum und keine Vorlage sie mehr verwendet, frühestens 7 Tage nach dem Hochladen; also spätestens 8 Tage nach Löschung des Raums | täglicher Löschlauf; findet er nicht alle Verweise, löscht er nichts |
| Server-Snapshots | nach 7 Tagen | Rotation bei Hetzner |
| Server- und Fehlerprotokolle | nach höchstens 30 Tagen | Log-Rotation auf dem Server; Aufbewahrungsfrist im PostHog-Projekt |
| Rechnungsdaten bei Stripe | nach den gesetzlichen Aufbewahrungsfristen | Stripe |
Nach Vertragsende löscht der Kunde sein Konto bzw. seine Organisation selbst oder beauftragt uns damit; Exporte einzelner Räume (PDF, PNG, Scribility-Datei) sind vorher jederzeit möglich.
6. Organisation und Überprüfung (Art. 32 Abs. 1 lit. d DSGVO)
Auftragskontrolle. Unterauftragsverarbeiter werden nur mit Vertrag nach Art. 28 DSGVO eingesetzt; die aktuelle Liste steht in Anlage 3 des AVV. Neue Unterauftragsverarbeiter kündigen wir vorher an (§ 6 AVV).
Personal. Zugang zu Server und Datenbank hat eine Person: Fabian Mürmann, Produktentwickler und Administrator. Alle Personen mit Zugang sind auf Vertraulichkeit und das Datengeheimnis verpflichtet. Auf Inhalte von Räumen greifen wir nur zu, wenn der Kunde es für Support verlangt oder es zur Behebung einer Störung nötig ist.
Datenschutzfreundliche Voreinstellungen (Art. 25 DSGVO). Analyse nur nach Einwilligung, keine Bildschirmaufzeichnung, Klienten nur pseudonym und ohne Konto, Räume ohne Sitzung und ungenutzte Bilder löschen sich selbst.
Vorfälle. Verletzungen des Schutzes personenbezogener Daten melden wir dem Kunden unverzüglich, spätestens innerhalb von 24 Stunden nach Kenntnis, mit den Angaben nach Art. 33 Abs. 3 DSGVO (§ 8 AVV).
Überprüfung. Diese Maßnahmen prüfen wir mindestens jährlich und bei jeder wesentlichen Änderung der App oder der Dienstleister; die Änderungen sind im Änderungsprotokoll des Quellcodes nachvollziehbar. Nächste Überprüfung: 01.10.2027.